

コーディングからデリバリーまで、リスクの発見と修正
ソリューションアーキテクチャ
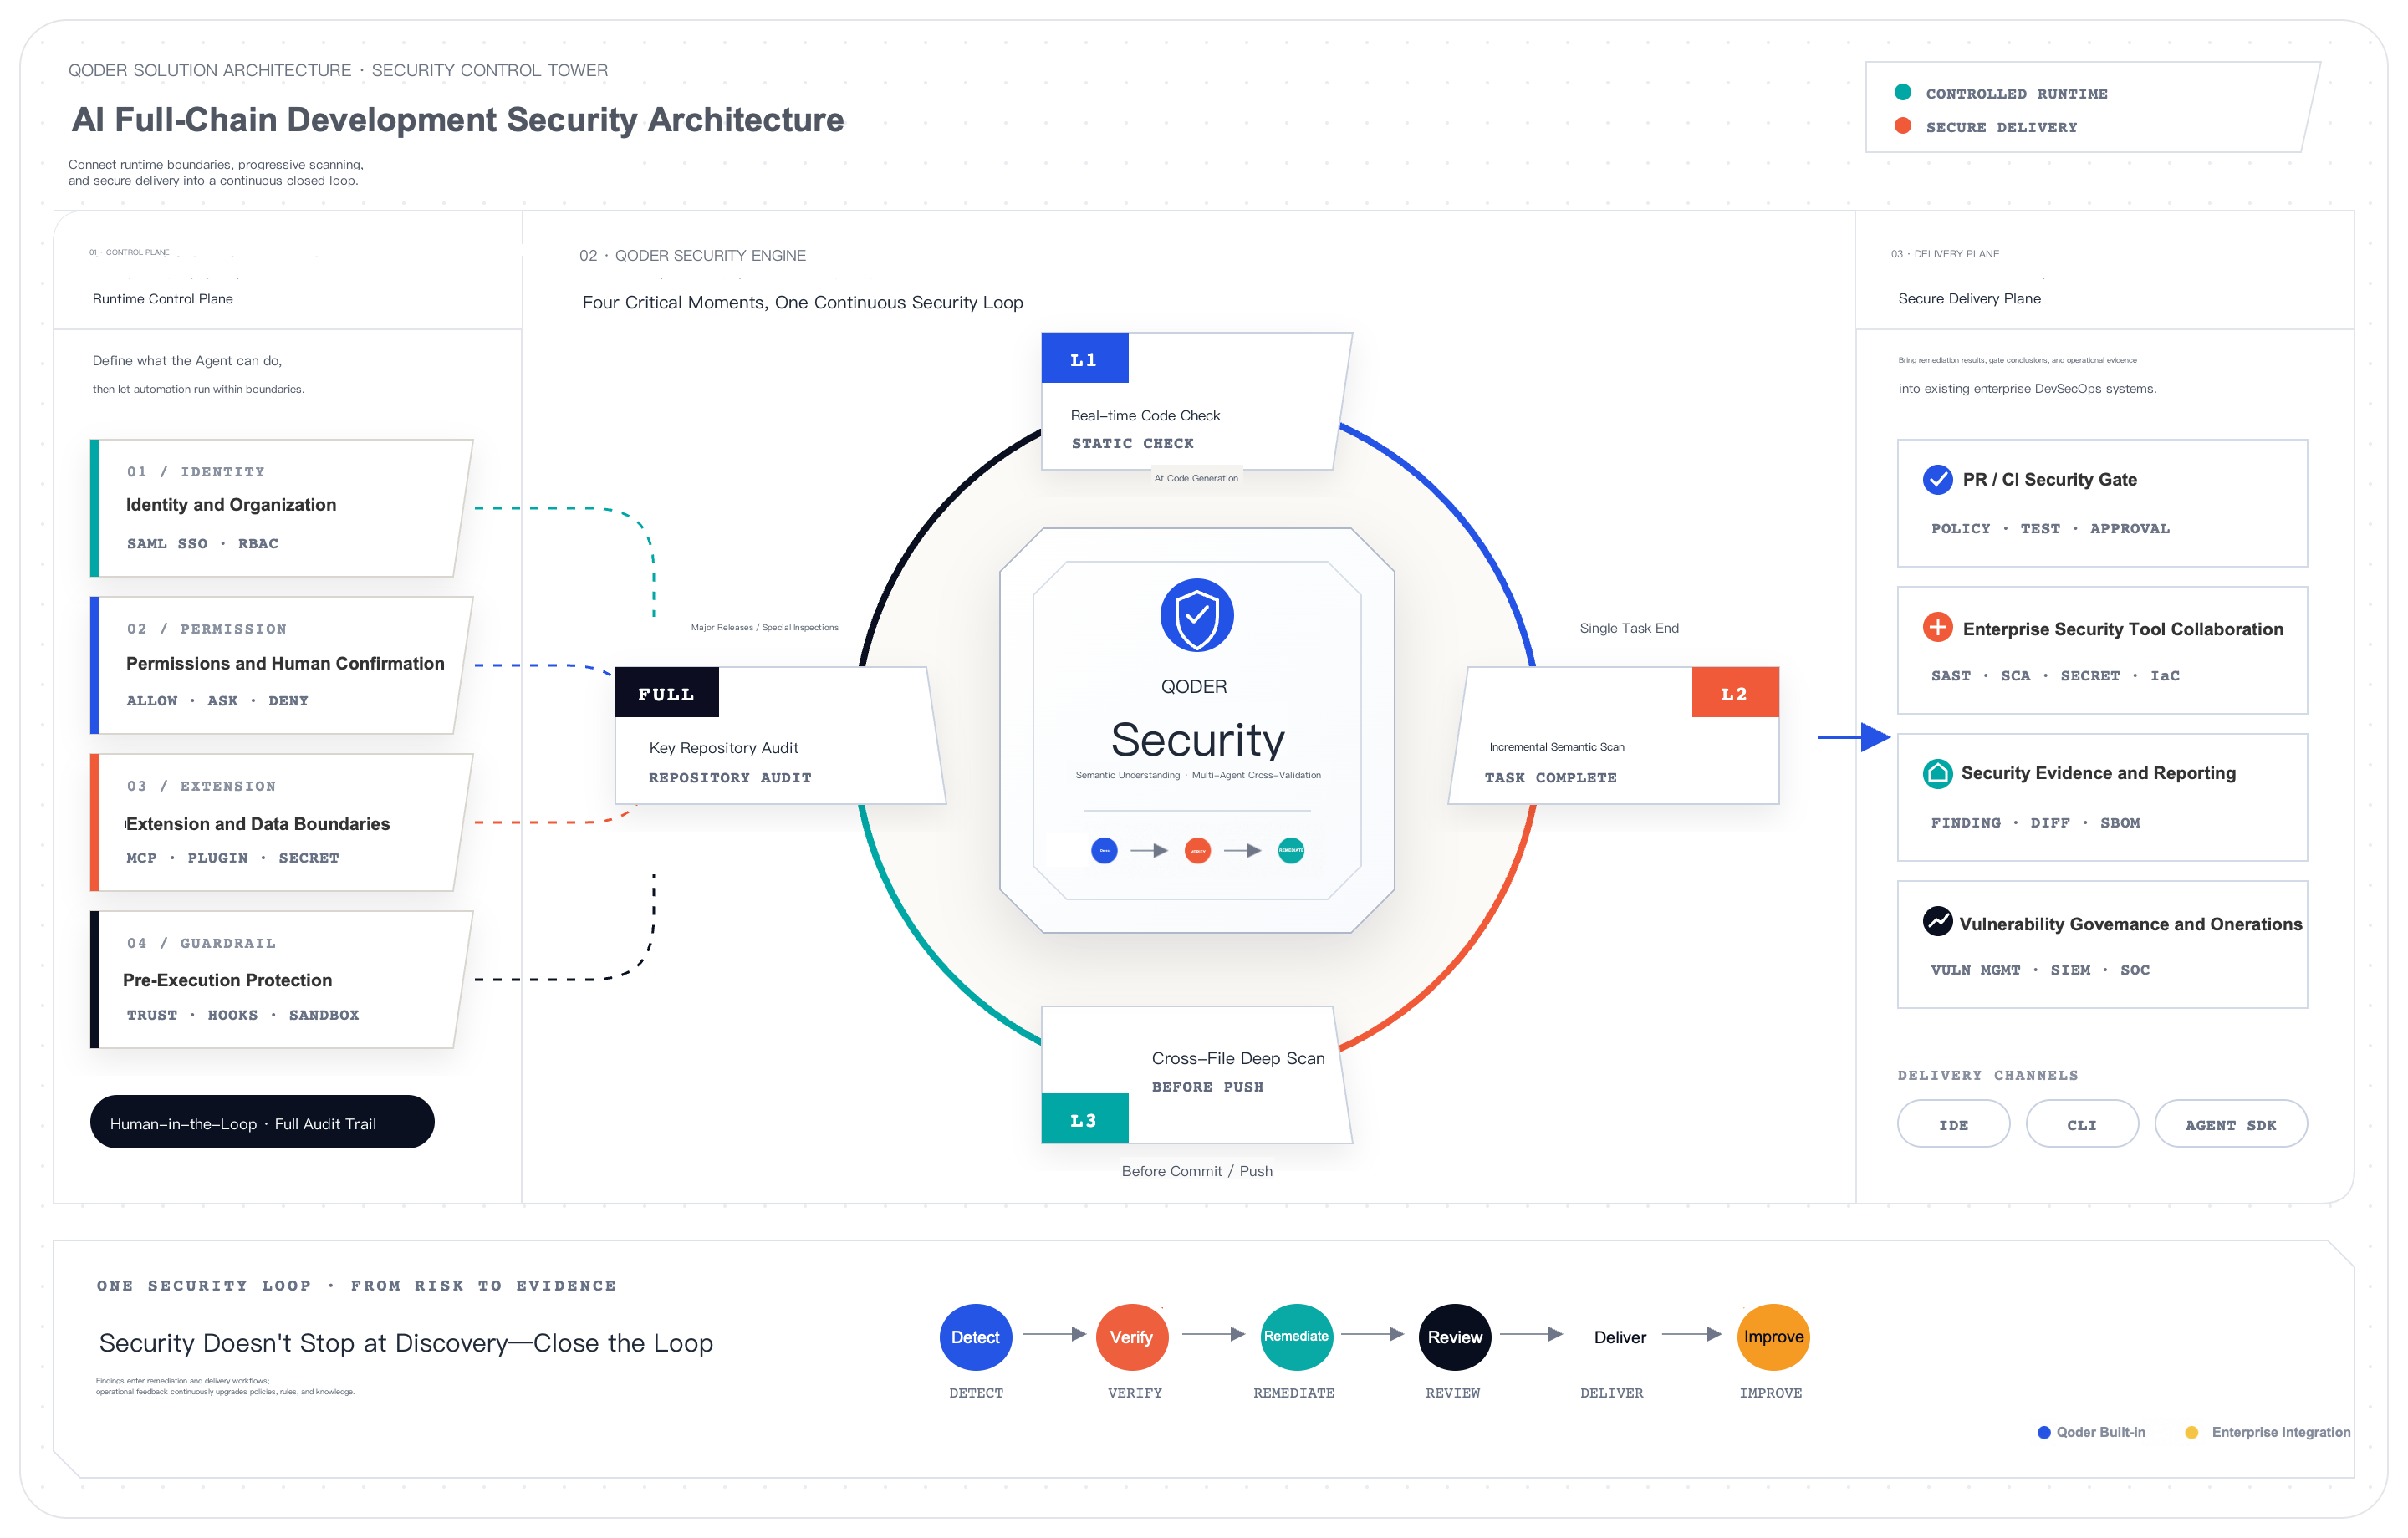
本ソリューションは、4 つの防御レイヤーと 2 つのクローズドループによる設計を採用しています。4 つのレイヤーは、セキュリティポリシーとアイデンティティ、Agent ランタイム保護、コードリスクの検出と修復、そしてデリバリーゲートとセキュリティオペレーションをカバーします。ランタイム制御ループは、すべてのツール呼び出しの前に「識別、評価、許可/確認/拒否、実行、記録」を完結させ、リスク修復ループは「発見、検証、修復、レビュー、デリバリー、フィードバック」を貫きます。セキュリティスキャンはコードの問題の発見を担当し、権限と分離は Agent の行動の制約を担当します。両者は相互補完的な関係にあり、互いに代替することはできません。
ソリューションの優位性
優位性 01:Agent の操作とコードの安全性の両方を保護
権限、Hooks、人間の確認、隔離環境は、Agent が読み取り・変更・実行を行ってよいかどうかという問いに答えます。Qoder Security とエンタープライズ向けスキャンツールは、コードに脆弱性が含まれているかどうかという問いに答えます。これら 2 種のカテゴリーの制御は独立して構成され、相互に強化し合うことで、コードはスキャンされるものの高リスクな操作が無チェックのままになる状況や、Agent は制限されるものの複雑なコードの欠陥が依然として検出されない状況を回避します。
優位性 02:セキュリティはパイプラインの終盤を待たず、すべてのコード変更へシフトレフト
L1 はコーディング中に高リスクなパターンを素早く特定し、L2 はタスク終了時にインクリメンタルコードに対してセマンティックスキャンを実行し、L3 はコミット前にファイル間のデータフローを追跡し、リポジトリ全体のスキャンは必要に応じてより広範な範囲をカバーします。異なる深さのスキャンが異なる開発リズムに対応するため、問題は修正コストが最も低い段階で発見されます。
優位性 03:セマンティック理解とマルチ Agent 検証により、複雑なリスクの検出品質を向上
Qoder Security は固定ルールのマッチングにとどまらず、コードコンテキストを活用して、入力が制御可能かどうか、データが実際に危険なシンクに到達するかどうか、社内でラップされたメソッドが有効に機能しているかどうかを理解します。そのうえで、複数の Agent によって多角的な観点から検出結果を検証し、チームが最も解決する価値のあるリスクに集中できるよう支援します。
優位性 04:決定論的なポリシー強制と Human-in-the-Loop が、高リスクな操作をともに防御
ツール呼び出しは、許可/確認/拒否の権限判定に従い、高リスクなアクションについては操作内容とその影響範囲がユーザーに明確に示されます。PreToolUse Hook は実行前にパラメータを検査・書き換えることができ、決定論的なルールによって危険なコマンド、機密パス、認可されていない外部送信をブロックし、自然言語によるプロンプトのみに依存することを回避します。
優位性 05:MCP と外部ツールを統一された拡張機能ガバナンスのもとに統合
企業は、ネイティブでない MCP Server のアクセスパターンと許可範囲を一元管理でき、プロジェクトレベルの承認、ツールレベルの権限、拡張機能のソース制限、認証情報管理を組み合わせることで、Agent の機能拡張に伴って生じるサプライチェーンリスクとデータアクセスリスクをコントロールします。
ビジネスシナリオ
シナリオ 01:AI が生成したコードを、書かれた時点で保護
セキュリティは最初の 1 行のコードから始まり、問題がリポジトリに入るのを待ちません。
- 顧客の課題:AI が高速にコードを生成する際、危険な呼び出しを使用したり、機密情報を書き込んだり、安全でない実装をコピーしたりする可能性があります。問題がパイプライン段階で初めて見つかった場合、開発者はすでにコンテキストを切り替えており、それに応じて修正コストが増大します。
- トリガー:Agent が現在のタスクでコードを記述する。
- Agent のアクション:L1 Static Check がコードの記述と同時に検査を行い、検出結果をセッションコンテキストに直接フィードバックすることで、Agent が後続の編集において明白なリスクを解消します。
- 成果物:危険な呼び出し、ハードコードされたシークレット、その他の明白なリスクが、記述時点で発見・修正されます。
- 完了の定義:基本的なセキュリティチェックがコーディングのデフォルトの一部となり、明白なリスクがコードリポジトリに入り込まないこと。
- ヒューマンゲート:開発者が最終的な diff をレビューして確認します。
シナリオ 02:タスク完了時にコード変更をレビュー
コードが脆弱性のように見えるかどうかだけでなく、リスクが実際に成立するかどうかを理解して判定します。
- 顧客の課題:SQL インジェクション、コマンド実行、機密情報漏洩といったリスクは、入力元、呼び出し関係、ビジネスコンテキストに依存します。純粋なルールマッチングでは、見落としやノイズが生じやすくなります。
- トリガー:単一の開発タスクの終了。
- Agent のアクション:L2 Lightweight Scan が本タスクのインクリメンタルコードに対してセマンティック解析を実行し、外部入力が制御可能かどうか、危険な呼び出しが実際に到達可能かどうかを判定します。複数の Agent が相互検証して検出品質を高め、Agent が修復を提案して適用します。
- 成果物:リスクの箇所、根本原因、実行可能な修復提案を伴うスキャン結果。
- 完了の定義:開発者がまだ本変更の内容を把握しているうちに問題を解決し、セキュリティレビューを後続のチケットではなくタスクの一部とすること。
- ヒューマンゲート:開発者が修復の diff をレビューします。
シナリオ 03:コミット前にファイル間の深いリスクを調査
コードがローカル環境を離れる前に、完全なコンテキストによる最後のセキュリティチェックを実施します。
- 顧客の課題:実際の脆弱性は、複数の関数、ファイル、社内でラップされたメソッドにまたがる可能性があります。単一ファイルの検査ではデータの伝播経路を確認できず、社内のフィルタリングロジックが有効かどうかの判断も困難です。
- トリガー:Commit / Push の前。
- Agent のアクション:L3 Deep Scan がインクリメンタルコードに対してファイル間のデータフロー解析を実行し、外部入力から危険なシンクまでの完全な経路を追跡して相互検証を行い、ローカルでは安全に見えるが組み合わさるとリスクとなる複雑な問題を特定し、Agent が修復を支援します。
- 成果物:到達可能性が検証された複雑なリスクの高信頼リストと、それに対応する修復内容。
- 完了の定義:複雑な脆弱性はコードがローカル環境を離れる前に処理され、PR や下流のデリバリーチェーンに入り込まないこと。
- ヒューマンゲート:開発者またはコードオーナーがレビューを行ったうえで安全にコミットします。
シナリオ 04:重要リポジトリに対する体系的なセキュリティ監査の実施
単一のコード変更から、より完全なプロジェクトリスクの視点へと拡張します。
- 顧客の課題:レガシーシステム、インターネットに公開されたアプリケーション、メジャーリリース、重要プロジェクトには、単一の変更を超えたレビューが必要です。一方、従来のスキャン結果は散在しており、検証と修復に多大な労力を要します。
- トリガー:重要なプロジェクトまたはリポジトリの監査範囲が定義される。
- Agent のアクション:Full Scan が指定されたディレクトリ、コミット範囲、またはリポジトリを監査し、リスクの重大度、影響箇所、修復提案を集約し、評価を支援する可視化レポートを生成し、Agent が修復を支援します。
- 成果物:追跡可能、割り当て可能、レビュー可能な修復チェックリストと、プロジェクトのリスクベースライン。
- 完了の定義:検出結果が、実行可能かつ検証可能な修復計画に変換されること。
- ヒューマンゲート:セキュリティチームが検出結果を評価し、テストと人間によるレビューを伴いながら修復を追跡します。
リファレンスプラクティス
プラクティス名
Qoder Security × 大手ソフトウェア企業:Agent コーディングから CI ゲートまでの開発セキュリティクローズドループの構築
プラクティスの背景
- 顧客または業界:複数の開発チーム、複雑なコードリポジトリ、統一された DevSecOps プラットフォームを有する大手ソフトウェア企業。
- 従来のワークフロー:セキュリティスキャンは主に CI 段階に集中しており、開発者はローカルでのフィードバックを得るのが遅かった。Agent の権限と MCP の構成は、各チームが個別に管理していた。
- 中核的な課題:セキュリティフィードバックの遅延、複雑な脆弱性の検証コストの高さ、Agent の行動境界の不整合、そしてスキャンと修復のエビデンスの散在。
- パイロット範囲:2 つのコアコードリポジトリ、1 つの開発チーム、Qoder / CLI のエントリーポイント、および 1 本の CI パイプライン。
プラクティスの設計
- イベントの入り方:開発者が Qoder / CLI を通じてコーディングタスクを開始し、CI が Agent SDK または CLI を通じて合意された範囲のセキュリティチェックを実行します。
- 制御層のルーティング方法:組織アイデンティティ、プロジェクトポリシー、ツールの許可/確認/拒否、MCP の許可リスト、PreToolUse Hook が連携して、実行を許可するかどうかを決定します。
- Agent の実行方法:L1 スキャンはローカルで有効化され、L2 はタスク完了時に実行され、L3 は高リスクな変更または push 前に実行されます。CI は既存の SAST、SCA、Secrets ゲートを維持します。
- 結果の書き戻し方法:Qoder Security がセマンティック解析とマルチ Agent 検証の結果を出力し、PR に検出番号、スキャン結果、セキュリティ結論が紐付けられます。
- 失敗時の戻し方:ツール呼び出し、スキャンレポート、コード変更、ゲート結果、例外ステータスは、監査および脆弱性管理プラットフォームに流れます。
- 人間が意思決定を行う箇所:セキュリティ担当者が重大なリスクと例外をレビューし、開発者が Agent によって生成された修復とテストの diff をコミット前にレビューします。
プラクティスのワークフロー
| ステップ | イベント | 役割 | アクション | 書き戻しエビデンス |
|---|---|---|---|---|
| 01 | 脅威モデリングとベースライン設計 | セキュリティチームと開発プラットフォームチーム | Agent、データ、ツール、コード、サプライチェーンのリスクを特定し、制御ベースラインを定義する | 脅威モデルと制御マトリクス |
| 02 | アイデンティティと権限の統合 | IT と開発プラットフォームチーム | SSO を統合し、役割、ツール権限、バイパス制限を構成する | アイデンティティと権限の受け入れ記録 |
| 03 | 拡張機能とランタイム境界のガバナンス | セキュリティチーム | MCP の許可リスト、Hook によるインターセプト、ランタイム分離ポリシーを確立する | 拡張機能インベントリとポリシーテスト記録 |
| 04 | 階層型スキャンの有効化 | 開発チーム | シナリオごとに L1 / L2 / L3 を有効化し、Full Scan の利用ルールを確立する | スキャン構成とサンプル結果 |
| 05 | 修復とレビューのクローズドループ | 開発者とセキュリティ担当者 | Agent 支援による修復、テストの実行、diff レビュー、セキュリティレビュー | 修復コミットとレビュー結論 |
プラクティスの成果
- クローズドループの実現:Agent の権限評価、コーディング時のスキャン、コミット前の深いレビューから、修復レビュー、CI ゲート、監査への書き戻しまでの完全なチェーンが形成されました。
- 検証された機能:アイデンティティと権限の制御、Hook による危険な操作のインターセプト、MCP アクセスのガバナンス、L1 / L2 / L3 の階層型スキャン、修復 diff のレビュー、既存のセキュリティツールとの連携。
- データとエビデンス:ポリシーヒット、スキャン段階、検出結果の処理状況、修復コミット、ゲート結果、監査記録を通じて、有効性を継続的に評価できます。具体的な数値は、顧客が認可した開示範囲に従います。
- スコープ外の領域:コード言語とリポジトリのカバレッジ拡大、ネットワークおよびファイル分離の改善、リスクナレッジ・ポリシー・修復経験のチーム横断での再利用の推進。
推奨製品バンドル
| 製品/機能 | ソリューションにおける役割 | エントリーポイント | 顧客が得られる機能 | 製品リンク |
|---|---|---|---|---|
| Qoder Security | コードセキュリティの中核 | Desktop / CLI | L1 / L2 / L3 の階層型スキャン、リポジトリ全体のスキャン、検証、修復提案、レポート | https://qoder.com/security |
| Qoder | 開発者向けセキュリティワークベンチ | Qoder | コードの理解、生成、修正、レビューにおいて、権限とセキュリティスキャンを活用 | Qoder |
| Qoder CLI | ターミナルとパイプラインのエントリーポイント | CLI / CI/CD | ローカル、スクリプト、パイプラインにおいて、制御された Agent タスクとセキュリティチェックを実行 | https://docs.qoder.com/cli/overview |
| Qoder Agent SDK | セキュリティ機能組み込みの基盤 | SDK / API | エンタープライズプラットフォーム向けに、ツールのスコープ、権限コールバック、Hooks、セキュリティスキャンオプションを構成 | https://docs.qoder.com/cli/sdk/overview |
| Cloud Agents | 隔離されたホスト型実行 | API / クラウドランタイム | 長時間実行タスクを隔離環境で実行し、セッションとイベントストリームで実行状況を追跡 | https://docs.qoder.com/cloud-agents/overview |
| Enterprise Organization and Extension Governance | 統合ポリシー制御プレーン | Admin Console | SSO、組織権限、MCP Access Control、拡張機能管理、監査、利用状況ガバナンス | https://docs.qoder.com/account/teams/get-started |