

从预置角色或自定义配置创建 Waker,并完成能力、权限、运行环境和 Group 管理。
Waker 是 QoderWake 中承担具体职责的数字员工。一个可稳定工作的 Waker,不仅要有名称和角色说明,还需要明确运行环境、工作边界、可用资源以及高风险操作的确认方式。
建议先用一个小任务验证角色,再逐步添加 Skills、连接器、知识库和项目。不要把互相冲突的职责堆进同一个 Waker;职责差异明显时,创建多个 Waker 或使用 Group 协作。
入口: 左侧导航 →「Waker 管理」。页面上方可在 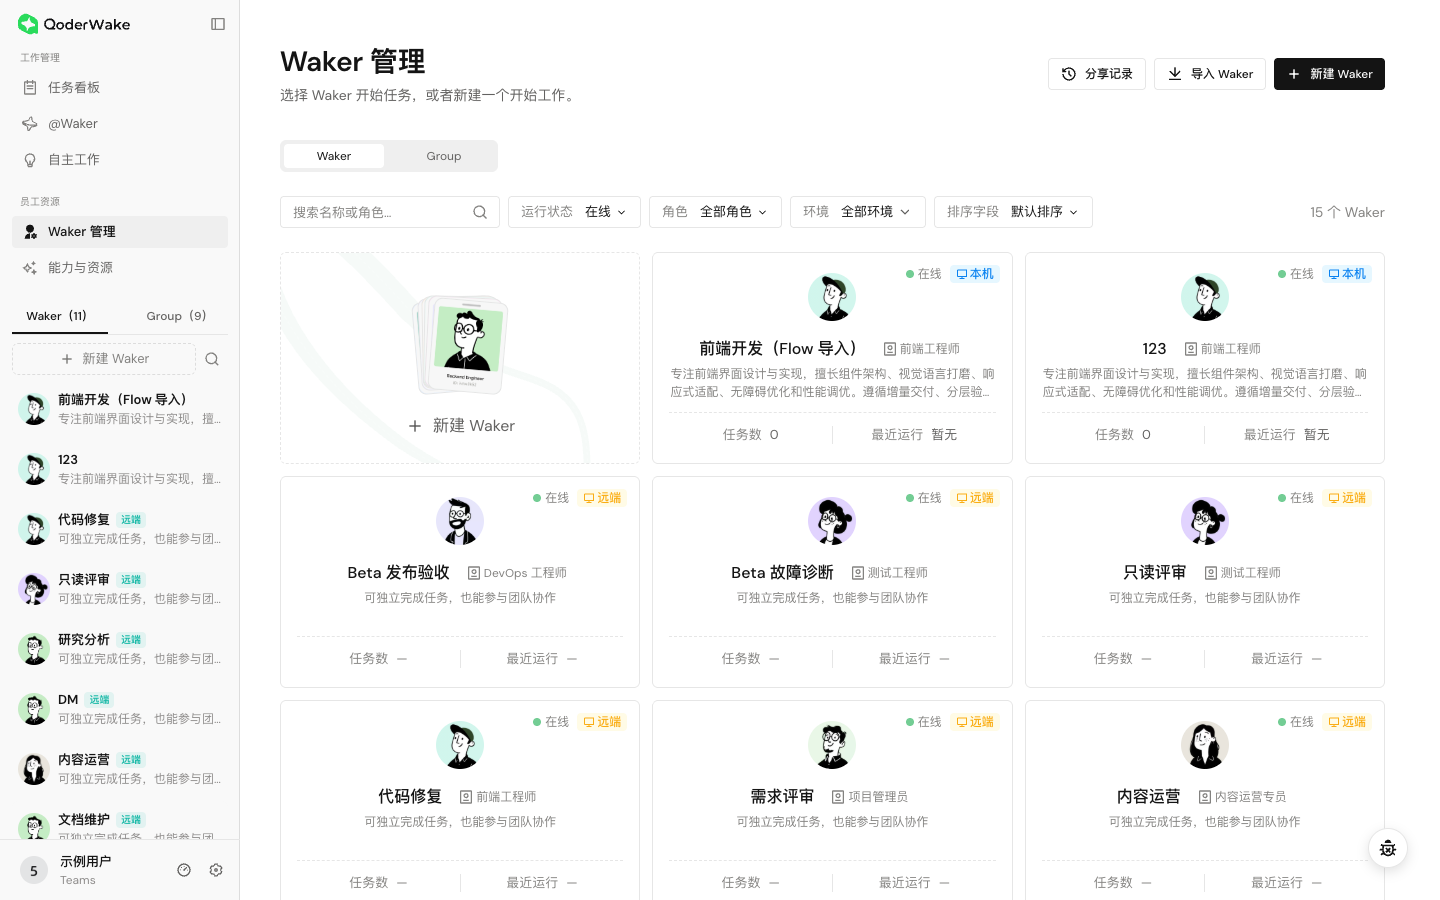 Waker 列表用于确认以下信息:
找不到目标 Waker 时,先切回 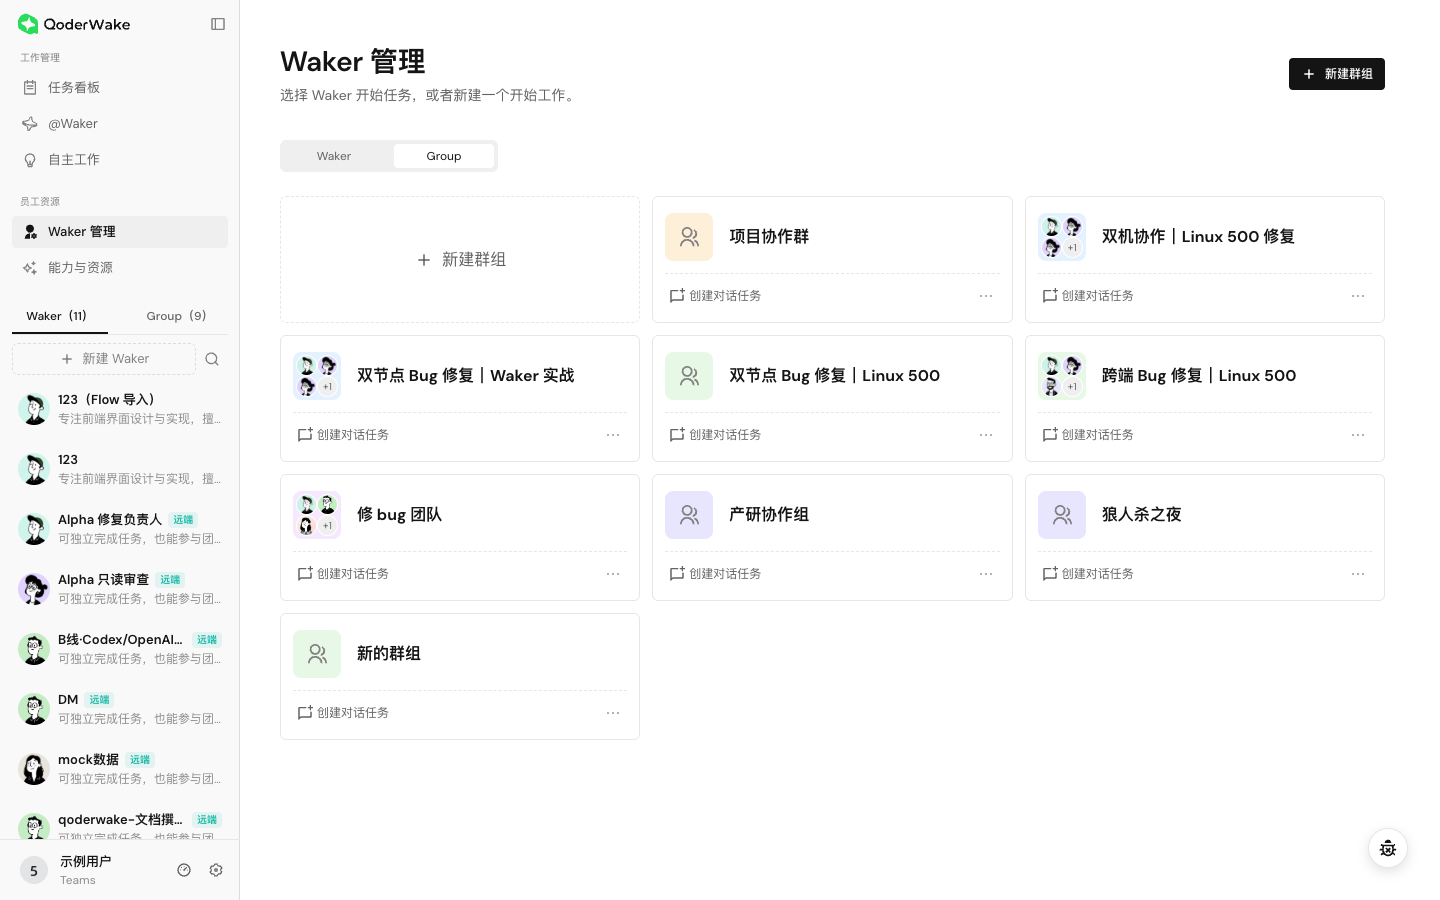
Waker 卡片会标明
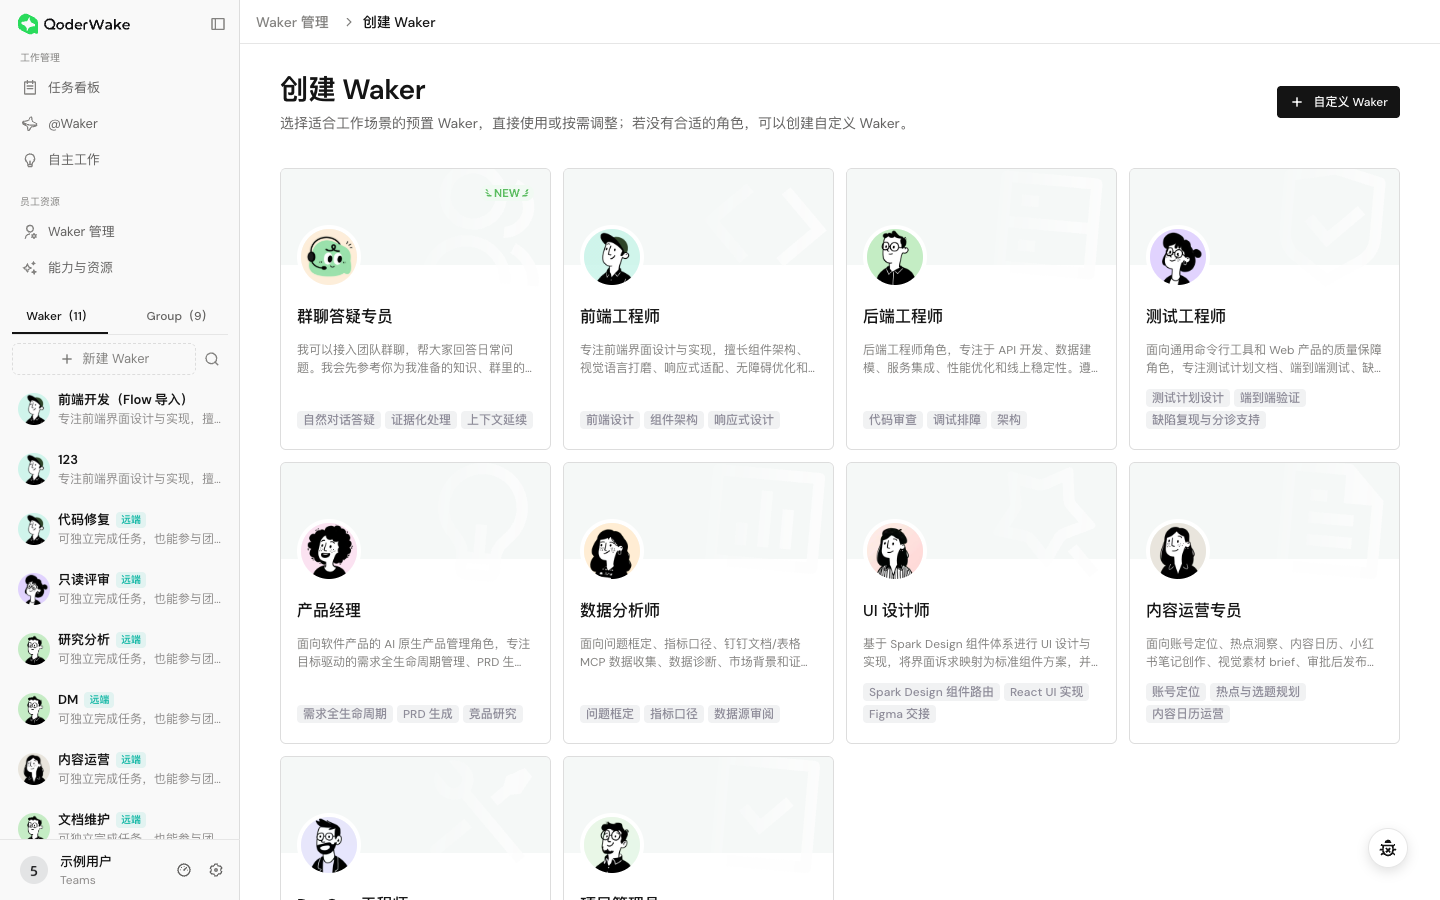
预置角色已经包含建议的职责、工作方式和基础能力,适合首次创建或常见岗位。实际可选角色以当前版本页面为准。
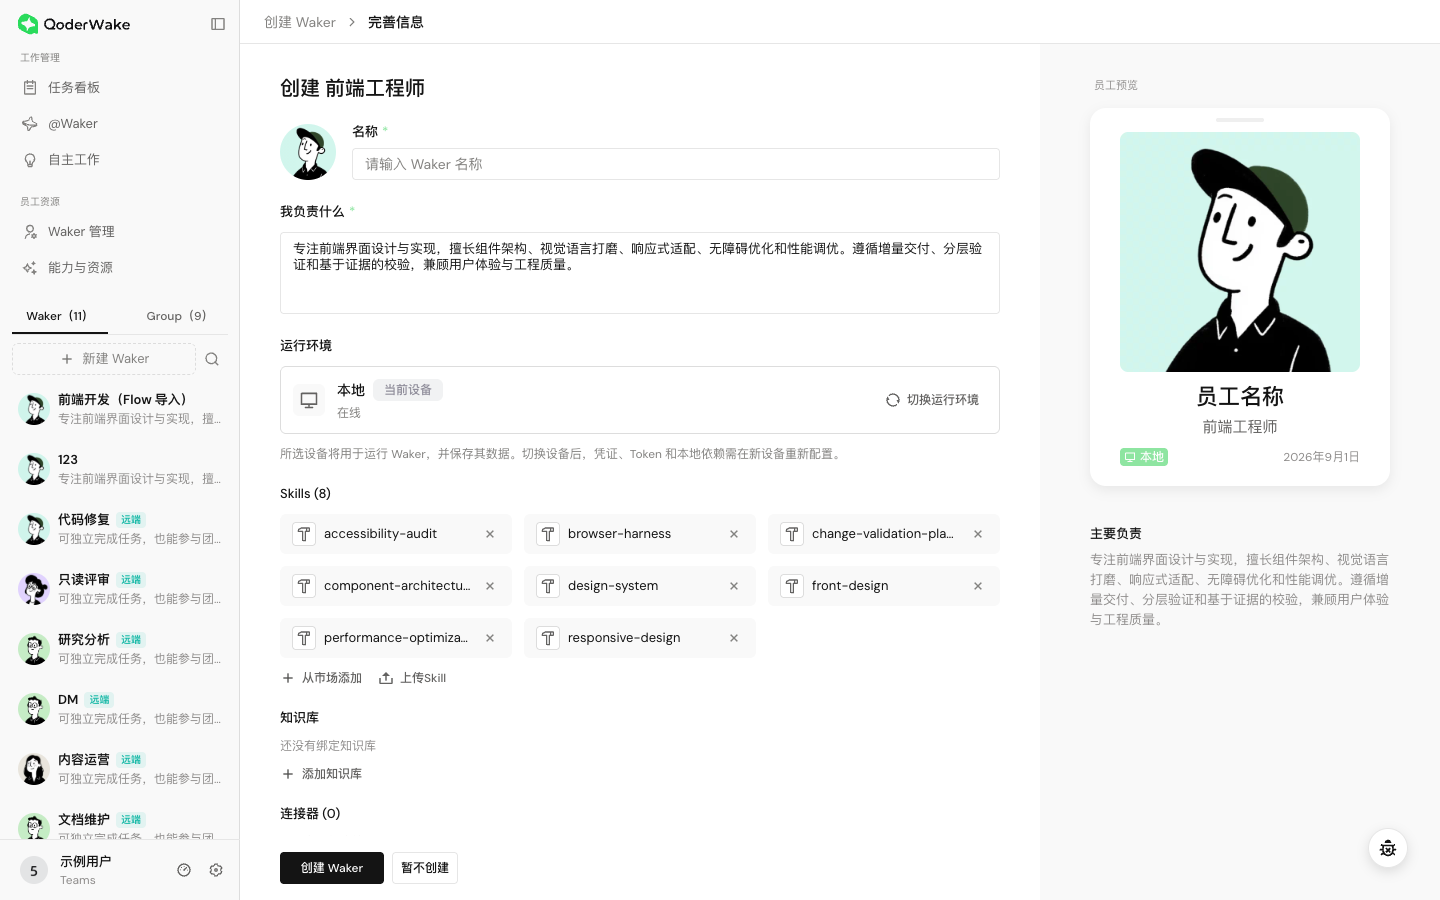
点击「自定义 Waker」后,先填写角色名称、简介和头像,再选择配置方式。
智能生成适合已经能用自然语言说明岗位,但还没有完整角色文件的情况。
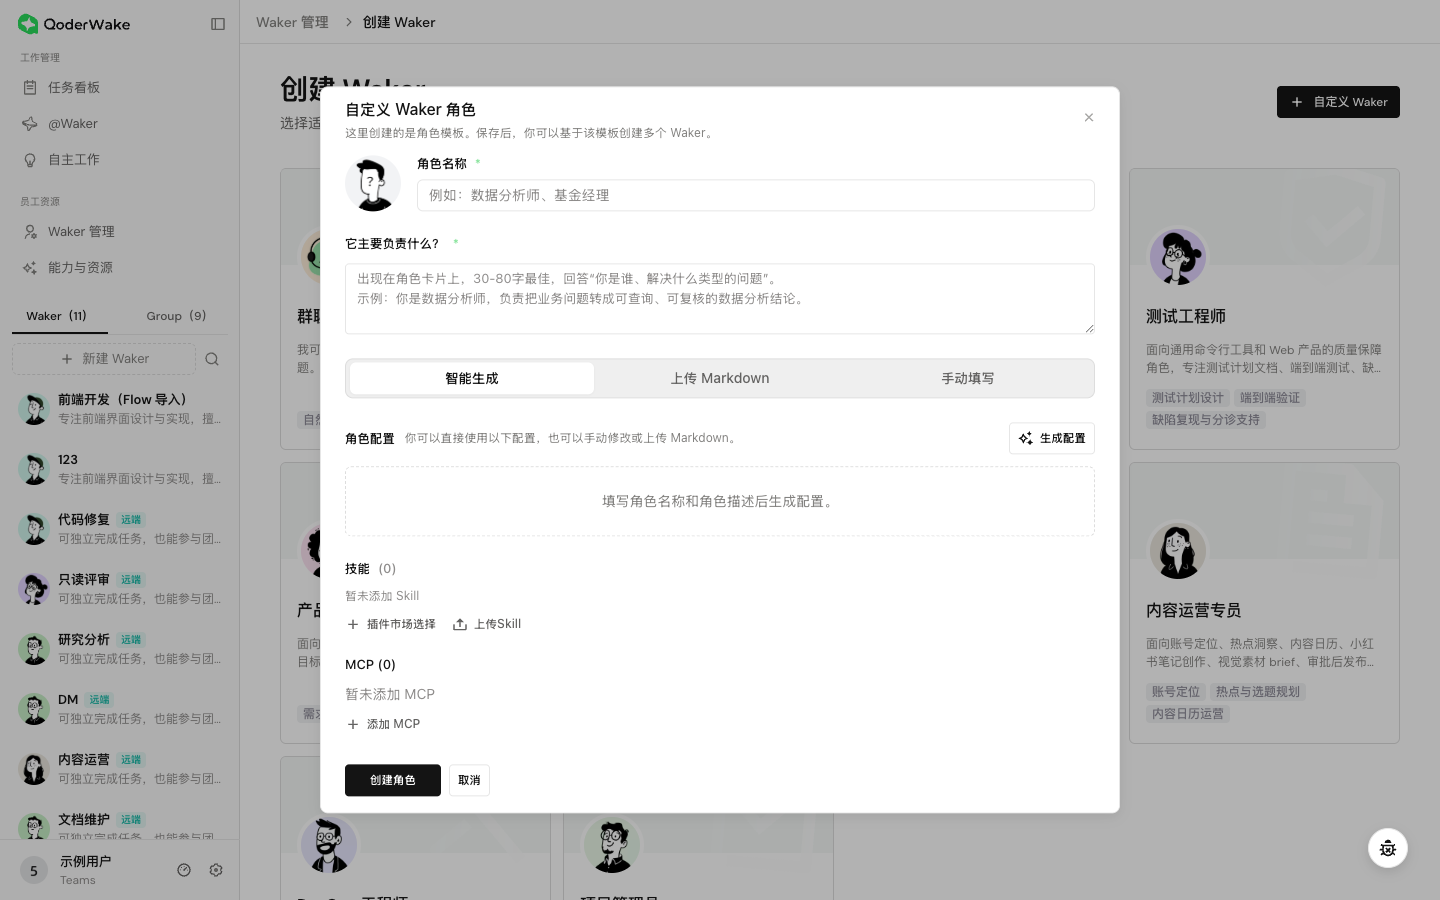 可使用下面的结构组织角色描述:
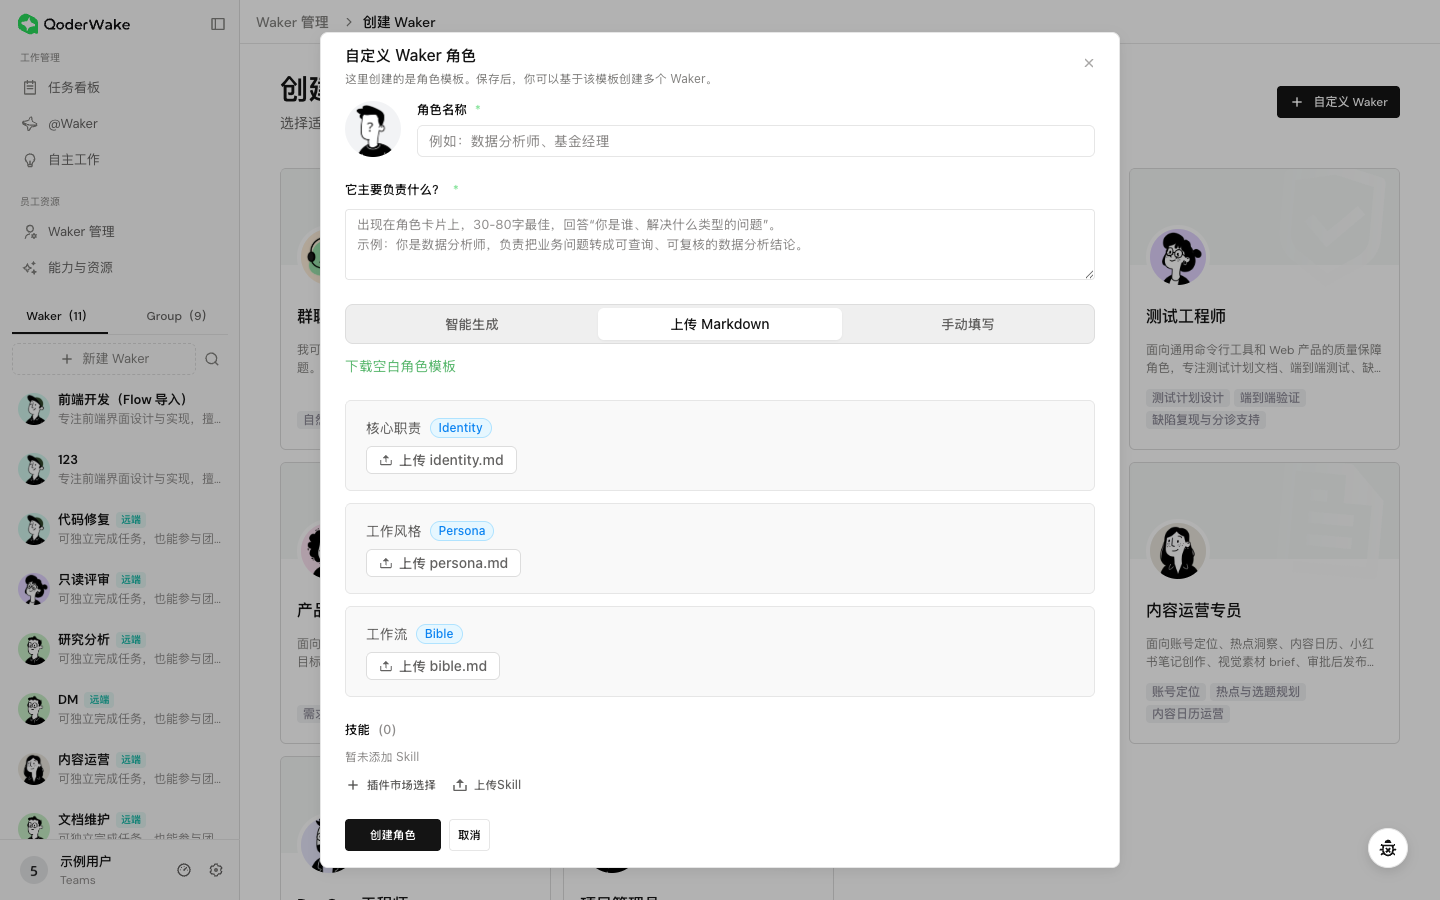
上传 Markdown 适合已经有经过评审的角色配置,或需要把同一套角色配置迁移到另一环境。
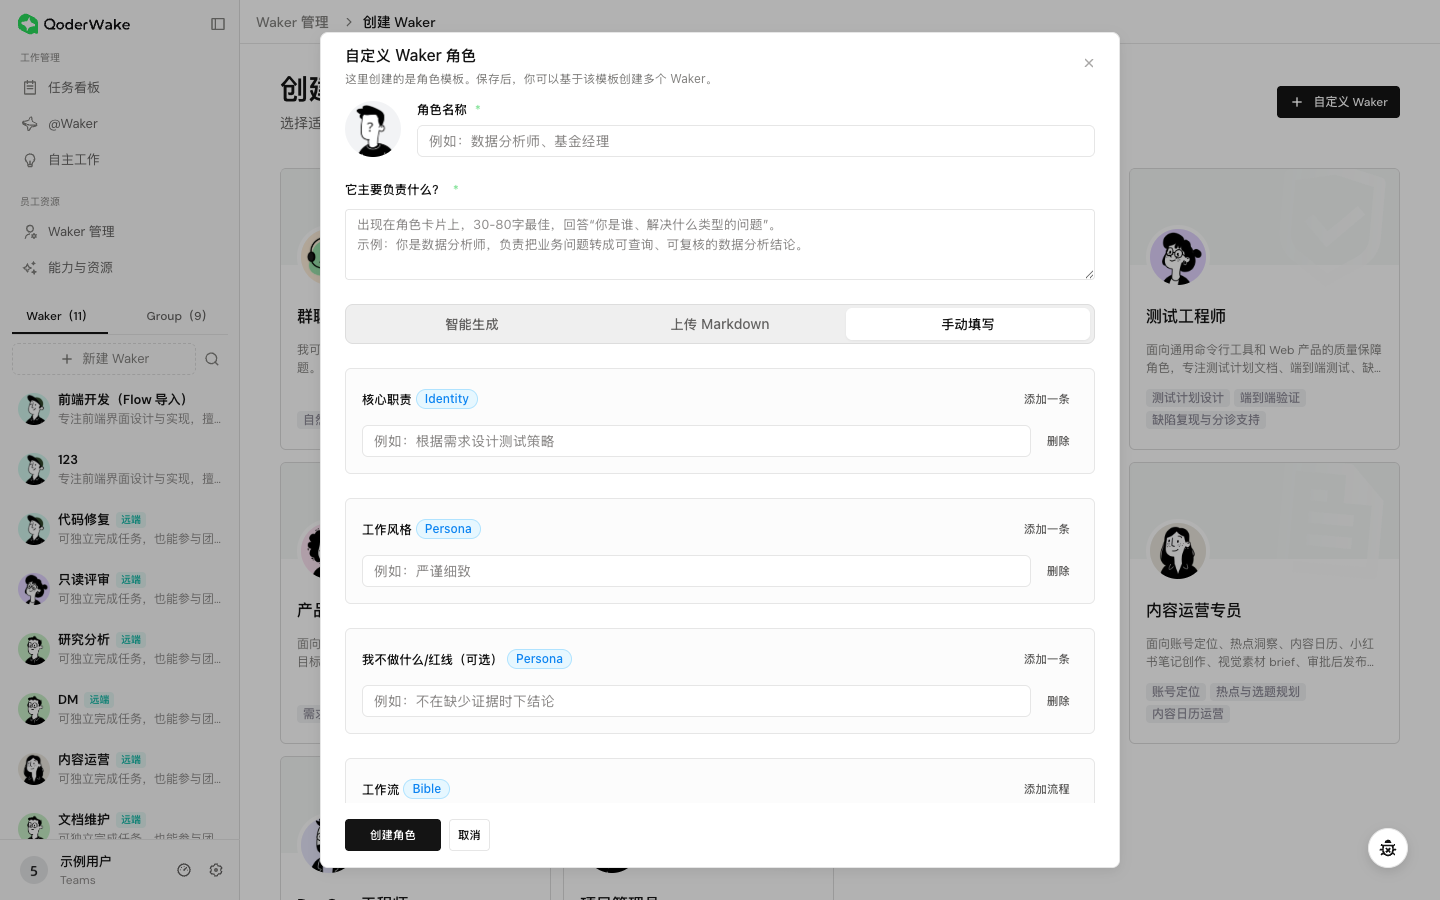
手动填写适合边界要求严格、需要逐项审查的岗位。
 创建后如果发现职责需要大幅重写,先停用自动任务和外部入口,再调整角色文件并重新验证,避免新旧行为同时发生。
从 Waker 管理页或左侧员工列表打开一个 Waker。新版详情页按工作阶段组织配置:
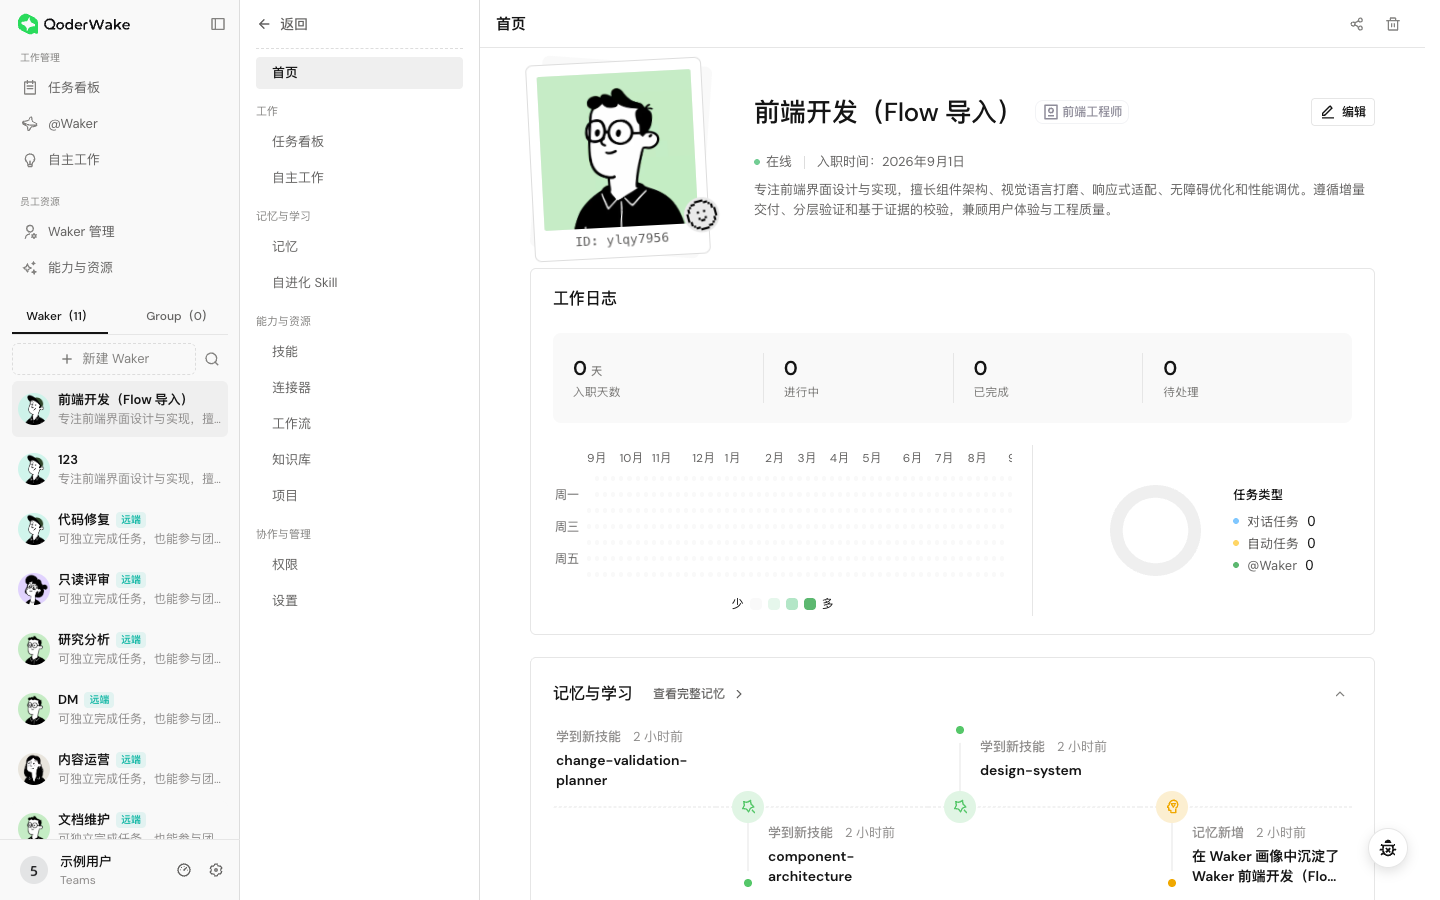 配置能力时,先确认资源本身可用,再确认它已经分配给当前 Waker。例如,连接器安装成功但没有授予当前 Waker,任务中仍然不能使用;知识库存在但未绑定,也不会自动进入回答上下文。
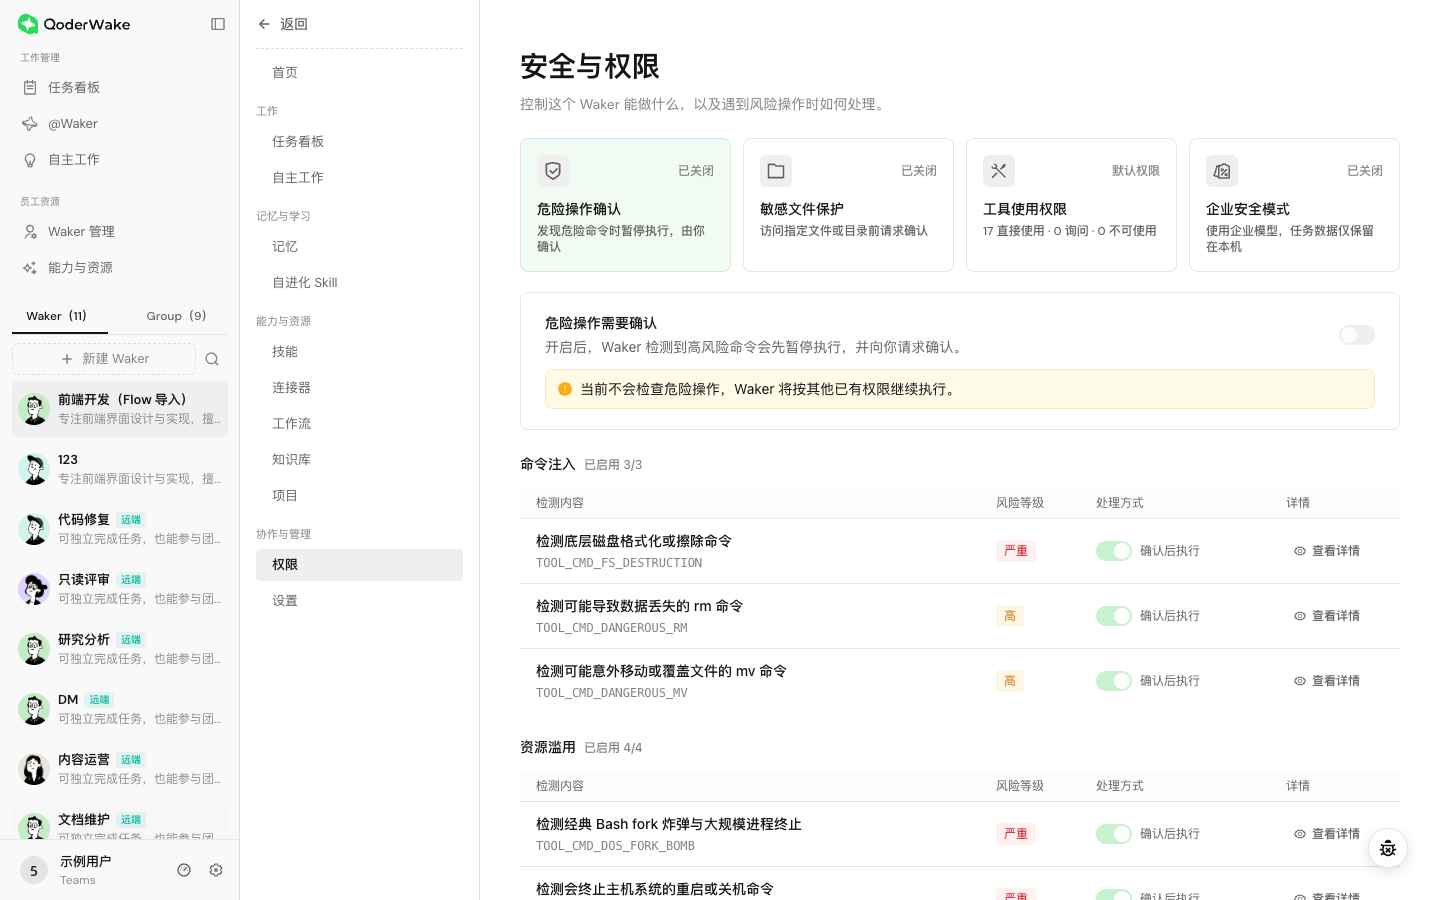
进入 Waker 详情页的「权限」。新版权限页会按工具防护、文件防护、内置工具和模型安全等维度展示控制项。
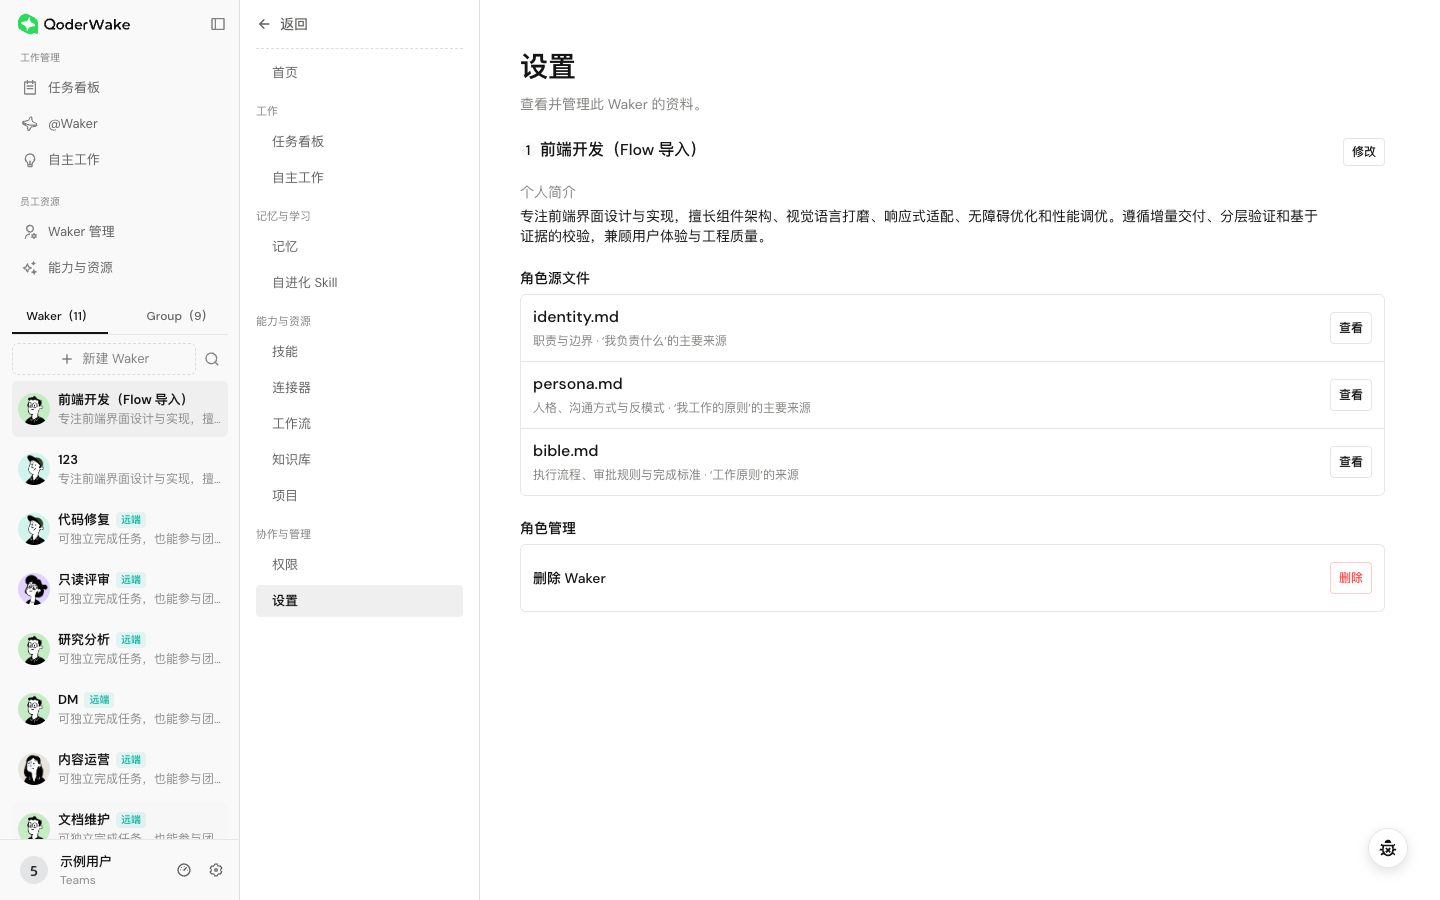
进入「设置」可以查看角色摘要和源文件,并维护名称、头像、简介、启用状态等基础信息。
 编辑角色时先判断修改范围:
Group 用于让多个职责互补的 Waker 通过同一个聊天入口协作。用户把目标交给团队后,Leader 负责理解请求和组织分工,成员 Waker 按各自职责执行,最终进展和结果仍回到同一个任务中。
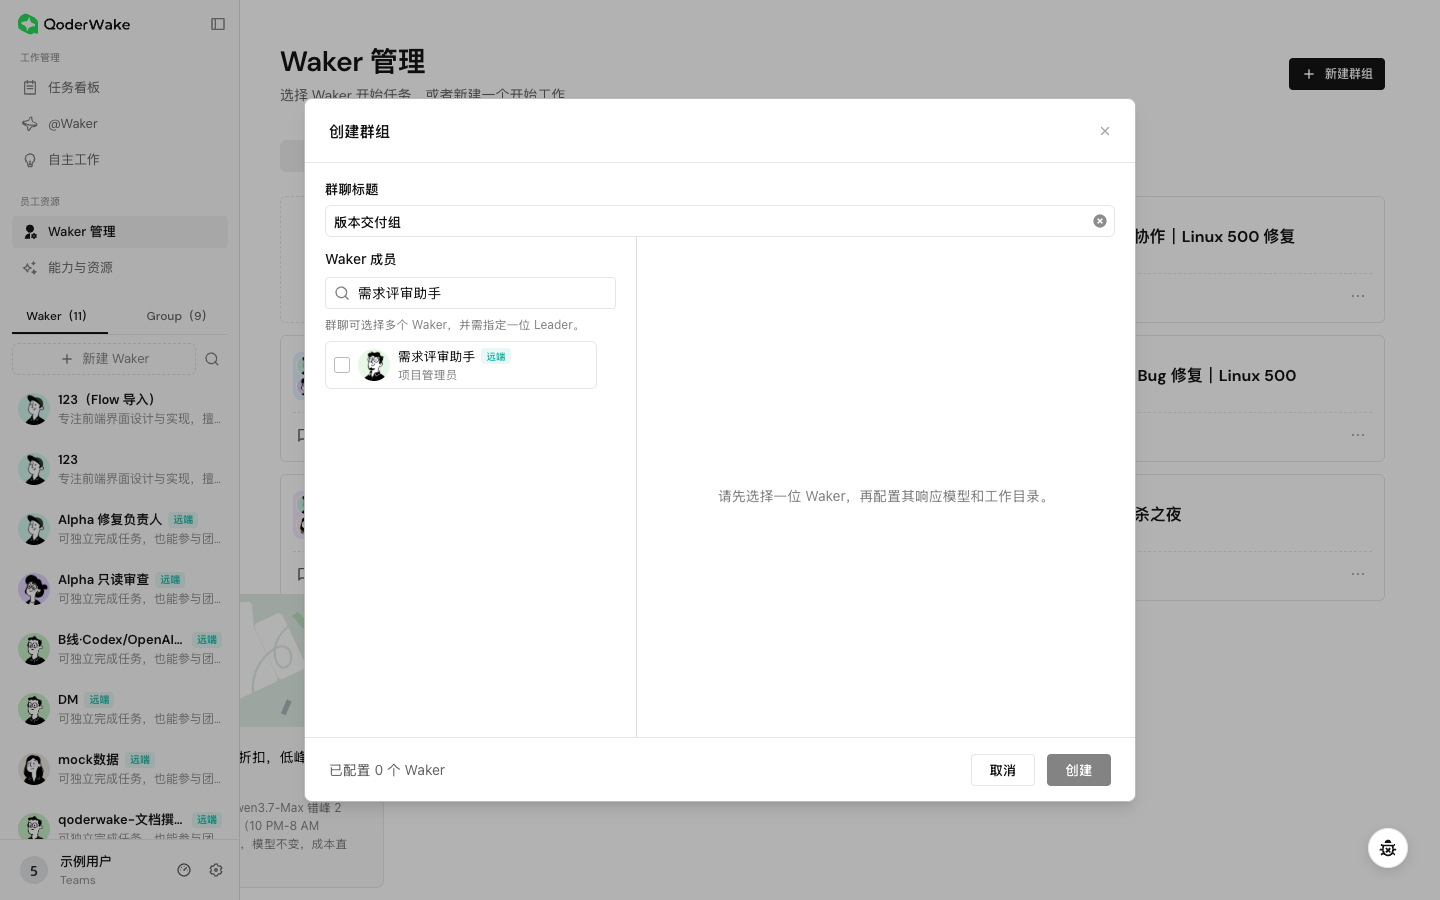 创建页左侧用于选人,右侧用于配置当前选中的 Waker。只勾选成员但没有完成右侧配置时,不能视为已经完成 Group 设置。
创建后点击 Group 卡片中的「创建对话任务」,先用一条小范围任务验证:
停用 Waker 会阻止新的工作,但不会撤销已经完成的修改。删除前依次检查:
查看 Waker 与 Group
入口: 左侧导航 →「Waker 管理」。页面上方可在 Waker 和 Group 之间切换;左侧员工栏用于快速进入已有 Waker 或 Group。
| 信息 | 说明 | 需要处理的情况 |
|---|---|---|
| 名称和职责 | 用于选择执行者和任务路由 | 名称相近或职责重叠时先调整 |
| 运行环境 | 本地、远端或当前绑定设备 | 本地设备离线时,本地目录任务无法执行 |
| 状态 | 是否启用、是否可运行 | 停用或离线时先恢复状态 |
| 最近工作 | 最近任务及进度 | 长时间无结果时打开任务详情排查 |
Waker 列表并清空搜索;如果页面提供状态或环境筛选,再确认目标没有被筛掉。Group 列表只展示已经创建的团队,不会自动把职责相近的 Waker 归为一组。
切换到 Group 后,可以查看成员头像、打开已有 Group、直接创建对话任务,或通过更多操作维护团队。卡片中的多个头像代表成员 Waker;没有成员头像时,应先打开团队检查配置。
区分本地与远端 Waker
Waker 卡片会标明 Local 或 Remote、所在设备和在线状态。这里的“远端”表示 Waker 运行在同一账号可见的另一台设备上,文件、连接器凭据和进程仍位于那台设备,并不会复制到当前电脑。
- 本地 Waker 通常可以直接管理和发起对话。
- 远端 Waker 是否可以对话或配置,取决于远端设备是否在线、是否开启远端管理,以及当前账号获得的权限。
- 卡片显示“无远程聊天权限”时,不要反复点击或重新创建同名 Waker;先由远端设备所有者检查账号、设备状态和远端配置授权。
- 可以发起远程任务时,仍要选择远端设备实际存在的目录或项目。当前电脑上的本地路径不会自动映射过去。
从预置角色创建 Waker
预置角色已经包含建议的职责、工作方式和基础能力,适合首次创建或常见岗位。实际可选角色以当前版本页面为准。
- 点击左侧「新建 Waker」或 Waker 管理页中的新建入口。
- 浏览角色列表。研发、测试、设计、产品、数据、内容运营和群聊答疑等角色分别面向不同任务。
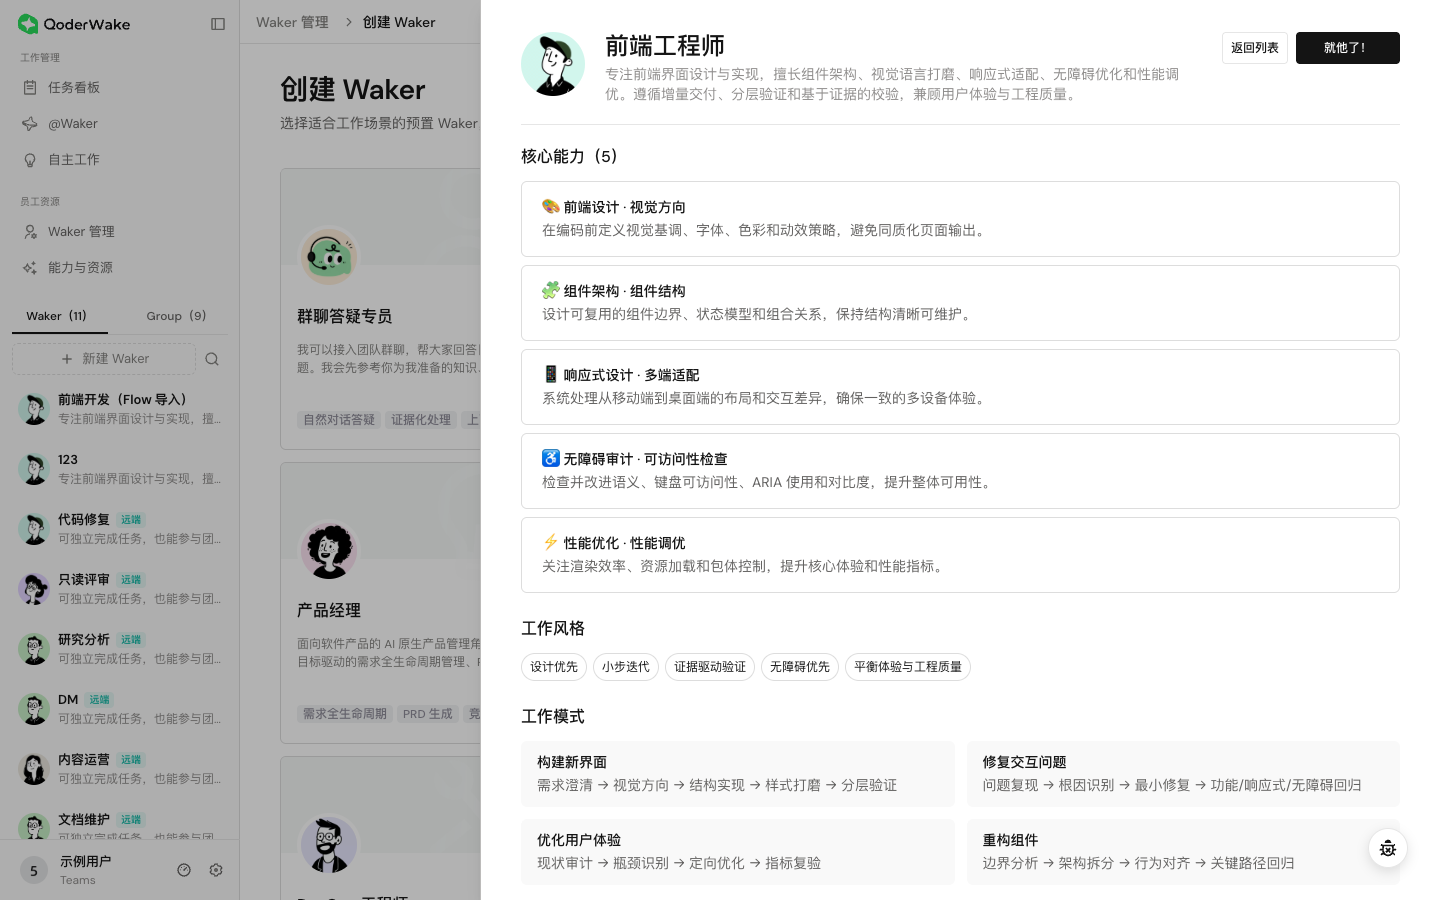
- 点击角色卡片,阅读核心能力、工作风格、工作模式和预装 Skills。
- 点击「就他了!」进入「完善信息」,填写 Waker 名称。名称应体现岗位或服务对象,例如“官网前端维护”或“客户问题分析”,避免只写“助手”。
- 确认运行环境。需要访问本机文件或应用时选择对应设备;只处理云端资源时按页面提供的环境选择。
- 检查预装 Skills、知识库和连接器。创建阶段只保留确定需要的能力,后续可以在详情页继续补充。
- 点击「创建 Waker」。创建完成后进入 Waker 首页,确认名称、职责、状态和运行环境与预期一致。
- 发起一条只读任务,例如“说明你的职责边界,并检查当前目录中有哪些文件,不要修改内容”。确认角色和目录均正确后再开展正式工作。
创建自定义 Waker
点击「自定义 Waker」后,先填写角色名称、简介和头像,再选择配置方式。
使用智能生成
智能生成适合已经能用自然语言说明岗位,但还没有完整角色文件的情况。
- 在描述中写清服务对象、主要任务、常见输入、交付物、不可执行的操作,以及何时请求人工确认。
- 点击生成,等待系统形成职责、工作方式、边界和建议能力。
- 逐项检查生成内容。删除宽泛承诺,补充业务范围、目录范围和高风险操作的确认条件。
- 只添加完成工作所需的 Skills 和连接器。需要知识资料时绑定对应知识库,不要把凭据写进角色描述。
上传 Markdown 配置
上传 Markdown 适合已经有经过评审的角色配置,或需要把同一套角色配置迁移到另一环境。
- 下载页面提供的空白模板。
- 按模板维护
identity.md、persona.md和bible.md等角色文件,不要随意改变文件职责。 - 上传文件并检查解析结果;凭据、本机绝对路径和个人信息不要写入角色文件。
- 创建后打开「设置」逐个核对源文件,再用新聊天验证。
手动填写
手动填写适合边界要求严格、需要逐项审查的岗位。
| 配置项 | 建议写法 |
|---|---|
| 核心职责 | 使用动词开头,写清对象和产物 |
| 工作方式 | 说明先分析、再执行、如何验证和何时汇报 |
| 红线与边界 | 明确禁止访问、修改、发布和外发的内容 |
| 工作流程 | 用顺序步骤说明正常路径和异常处理 |
| Skills / 连接器 | 只选择当前职责确实需要的能力 |
使用 Waker 详情页
从 Waker 管理页或左侧员工列表打开一个 Waker。新版详情页按工作阶段组织配置:
| 分组 | 页面 | 用途 |
|---|---|---|
| 首页 | 首页 | 查看身份、状态、活动和资源概览 |
| 工作 | 任务看板、自主工作 | 查看任务,配置自动触发 |
| 记忆与学习 | 记忆、自我进化 Skills | 管理长期记忆和学习形成的能力 |
| 能力与资源 | Skills、连接器、WakerFlow、知识库、项目 | 控制可用工具和工作上下文 |
| 协作与管理 | 权限、设置 | 控制风险边界和角色配置 |
配置权限
进入 Waker 详情页的「权限」。新版权限页会按工具防护、文件防护、内置工具和模型安全等维度展示控制项。
- 从最小权限开始,只开放当前职责所需的目录和工具。
- 对删除、覆盖、外部发送、生产变更、付款和发布保留人工确认。
- 如果允许成员通过 IM 修改 Waker 配置,先限定可操作的成员和聊天范围。
- 保存后用一条低风险任务验证:需要授权的操作应出现确认,不允许的操作应被阻止。
修改角色与基础设置
进入「设置」可以查看角色摘要和源文件,并维护名称、头像、简介、启用状态等基础信息。
- 仅名称、头像或简介变化:修改基础信息即可。
- 职责或边界变化:同步检查角色源文件、Skills、连接器和权限。
- 运行环境或目录变化:重新验证文件访问、项目路径和自动任务。
- 角色用途完全变化:建议新建 Waker,保留旧 Waker 便于回溯。
创建和维护 Group
Group 用于让多个职责互补的 Waker 通过同一个聊天入口协作。用户把目标交给团队后,Leader 负责理解请求和组织分工,成员 Waker 按各自职责执行,最终进展和结果仍回到同一个任务中。
创建 Group
- 进入「Waker 管理」,切换到
Group,点击「新建群组」。 - 填写能够体现共同目标的群聊标题,例如“版本交付组”。标题会出现在员工栏、任务看板和聊天中。
- 在左侧选择成员。至少加入一位能够完成主要工作的 Waker;需要研发、评审、测试等分工时,再加入职责互补的成员。
- 指定一位 Leader。Leader 负责接收 Group 请求、决定先后顺序、组织成员和汇总结果。
- 逐个选择成员,在右侧确认响应模型和工作目录。多人访问同一目录时,明确主修改者和只读评审者,避免并发覆盖。
- 确认页面底部的已配置成员数量,再点击「创建」。
验证 Group 分工
创建后点击 Group 卡片中的「创建对话任务」,先用一条小范围任务验证:
- Leader 是否先确认目标,再把子任务交给合适的成员。
- 每个成员是否使用预期的模型、工作目录和权限。
- 同一文件是否只有明确的主修改者,评审者是否保持只读。
- 中间进展、人工确认和最终结果是否都能在同一个任务中查看。
停用或删除前检查
停用 Waker 会阻止新的工作,但不会撤销已经完成的修改。删除前依次检查:
- 是否仍有运行中或待确认的对话任务。
- 是否被自主工作或 WakerFlow 引用。
- 是否属于 Group,或被 @Waker / IM 聊天使用。
- 是否有需要保留的产物、记忆或角色配置。
上线检查
- 名称、职责、运行环境和状态与预期一致。
- Skills、连接器、知识库和项目均为完成职责所必需。
- 正常任务、越界任务和高风险确认各验证一次。
- 普通对话、自主工作、Group 或 IM 入口分别完成过小范围测试。
- 测试数据没有写入正式目录,截图不包含敏感信息。